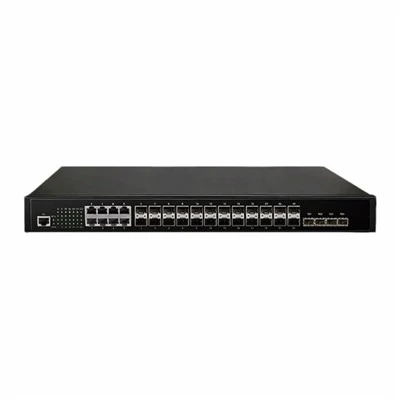

Shenzhen TFNEW Technology Co., Ltd. ist einer der führenden Hersteller und Lieferanten von NGFW-WAF in China. Wir sind bestrebt, unseren globalen Kunden einen qualitativ hochwertigen, maßgeschneiderten Service zu bieten. Willkommen beim Großhandel mit billigem NGFW-WAF aus unserer Fabrik.
Produktinhalt
Redundanz als Architektur
Netzteile fallen aus. Dies ist der häufigste Hardware-Fehlermodus in bereitgestellten Appliances. Doppelte redundante Netzteile bedeuten, dass ein Netzteilausfall eine Warnung und keinen Ausfall auslöst. - Die zweite Einheit trägt die Last, während die ausgefallene Einheit während der Geschäftszeiten und ohne Betriebsunterbrechung ausgetauscht wird. Zwei Paare von Hardware-Bypass-Ports fügen eine weitere Ebene hinzu: Wenn die Appliance selbst ausfällt, umgeht der Datenverkehr die Sicherheits-Engine vollständig und hält das Netzwerk aufrecht, während die Firewall gewartet wird.
100 Mbit/s reiner Sicherheitsdurchsatz
Durchsatzbewertungen für Firewalls sind nicht theoretisch. - Die gleichzeitige Aktivierung aller Sicherheitsdienste ist der eigentliche Test. Bei 100 Mbit/s mit vollständigem Bedrohungsschutz, IPS, Virenschutz, Anwendungserkennung und aktivem Web-Schutz behält die Appliance die Leitungsgeschwindigkeit bei. 10 Gigabit-Ethernet-Ports plus 2 Gigabit-Ethernet- und 2 Combo-Ports sorgen für die Schnittstellendichte für Multi-{6}Segment-Perimeterbereitstellungen ohne externe Switches.

Lokaler Speicher für Audit und Forensik
Das interne 500-GB-Laufwerk speichert Angriffsdaten, Protokolle und Quarantänedateien lokal - unabhängig von der Cloud-Konnektivität. Wenn ein Sicherheitsvorfall eine forensische Analyse erfordert, befinden sich die Daten auf der Appliance und nicht in einem entfernten Rechenzentrum. Die Netzwerksituationserkennung nutzt diesen lokalen Speicher, um Sicherheitsbewertungen und visuelle Berichte zu erstellen, ohne auf externe Systeme angewiesen zu sein.
Vollständiger Sicherheitsstapel, einzelnes Verwaltungsfenster
Firewall, IPS, Virenschutz, Webschutz, DDoS-Abwehr, Anwendungsidentifikation, Verhaltenskontrolle, VPN und Authentifizierung - zwölf integrierte Funktionen, die über eine Konfigurationsoberfläche verwaltet werden. Die globale Richtlinienansicht eliminiert Konfigurationskonflikte, die entstehen, wenn separate Punktlösungen unabhängig voneinander verwaltet werden. Die Granularität der Anwendungsidentifizierung auf Aktionsebene lässt sich mit der Erkennung von Eindringlingen und der Inhaltsfilterung integrieren, um eine kohärente Richtliniendurchsetzung zu gewährleisten.
Networking, das sich anpasst
IPv4/IPv6 Dual-Stack mit OSPF, BGP und RIPng. Intelligentes Service-Routing mit Bandbreitenverhältnis und Link-{5}Gesundheitslastausgleich über mehrere WAN-Verbindungen. IPSec VPN und SSL VPN mit nationaler SM2/SM3/SM4-Verschlüsselung für Compliance. Das Gerät wird mit 100-240 V Wechselstrom bei 0-45 Grad betrieben und wiegt 2,9 kg – standardmäßige 1U-Rackmontage ohne besondere Kühlanforderungen.

Produktmerkmale
Zwei redundante Netzteile
Zwei unabhängige Netzteile in N+1-Konfiguration. Ein Netzteil kann entfernt und ersetzt werden, während die Appliance den Datenverkehr weiterhin mit vollem Durchsatz weiterleitet. Stromredundanz schützt vor dem häufigsten Hardwarefehlermodus in bereitgestellten Sicherheitsgeräten.
Hardware-Bypass an zwei Portpaaren
Zwei Paare von Hardware-Bypass-Ports halten die Netzwerkkonnektivität aufrecht, selbst wenn bei der Appliance ein vollständiger Hardware- oder Softwarefehler auftritt. Der Datenverkehr fließt weiterhin über den Umgehungspfad und stellt so sicher, dass die Firewall niemals zu einem netzwerkweiten Single Point of Failure wird.
100 Mbit/s voller-Dienstdurchsatz
10 Gigabit-Ethernet-Ports plus 2 Gigabit-Ethernet- und 2 Combo-Ports bieten Multi-{3}Segment-Konnektivität. Bei 100 Mbit/s und allen aktiven Sicherheitsdiensten - IPS, Antivirus, Anwendungserkennung, Webschutz - behält die Appliance die Leitungsgeschwindigkeit ohne Beeinträchtigung bei.
500 GB lokaler Speicher für Audit und Forensik
Der integrierte Speicher speichert Angriffsdaten, Sicherheitsprotokolle und isolierte Dateien unabhängig von der Cloud-Konnektivität. Das Netzwerk-Situationsbewusstsein stützt sich auf lokale Daten, um Sicherheitsbewertungen und visuelle Berichte zu erstellen. Die forensische Analyse ist nicht auf externe Speichersysteme angewiesen.
Anwendungsidentifizierung auf Aktionsebene
Über 10.000 Anwendungen kontrollgenau bis hin zu einzelnen Aktionen identifiziert. Diese Granularität bedeutet, dass Dateiübertragungen innerhalb einer genehmigten Messaging-Anwendung blockiert werden, anstatt die Anwendung vollständig zu blockieren. Die Identifizierung wird direkt in IPS- und Antiviren-Engines eingespeist, um eine entsprechende Bedrohungsbewertung zu ermöglichen.
Verschlüsseltes VPN mit nationalen und internationalen Standards
IPSec VPN, SSL VPN und GRE mit den nationalen Verschlüsselungsstandards SM2/SM3/SM4 sowie 3DES, AES und SHA. Eine einzige Plattform deckt sowohl die Einhaltung nationaler Vorschriften als auch die internationale Interoperabilität für verschlüsselten Fernzugriff ab.
Produktparameter
|
Parameter |
Spezifikation |
|
Modell |
NGFW-8108R |
|
Produkttyp |
Next-Firewall der nächsten Generation (NGFW) |
|
Anwendbare Bandbreite |
100 Mbit/s |
|
Standardschnittstellen |
10 x Gigabit-Ethernet + 2 x Gigabit-Ethernet + 2 x Combo |
|
Erweiterungssteckplätze |
Keiner |
|
Hardware-Bypass |
2 Paar |
|
Standardfestplatte |
500 GB |
|
Abmessungen |
1U-Standardgehäuse |
|
Gewicht |
2,9 kg |
|
Stromversorgung |
Doppelt redundant, AC 100–240 V |
|
Betriebstemperatur |
0 bis 45 Grad |
|
Betriebsfeuchtigkeit |
5 % bis 95 % relative Luftfeuchtigkeit, nicht-kondensierend |
|
Routing-Protokolle |
Statisch, RIP, OSPF, BGP (IPv4); RIPng (IPv6) |
|
VPN-Unterstützung |
IPSec VPN, SSL VPN, GRE |
|
Verschlüsselung |
3DES, AES, SHA, SM2, SM3, SM4 |
|
Anwendungsidentifikation |
10,000+ Anwendungen |
|
Virenerkennung |
Über 4 Millionen Varianten, wöchentliche Updates |
|
DDoS-Schutz |
ICMP, ICMPv6, UDP, SYN, ACK, DNS, HTTP, SIP, ARP |
|
Sicherheitsfunktionen |
Firewall, IPS, AV, Web-Schutz, DDoS, App-ID, VPN, Verhaltenskontrolle, Authentifizierung, Lastenausgleich |
|
Management |
Web-GUI, lokal/Cloud, mehrdimensionale Alarme, visuelle Berichte |
|
Garantie |
1 Jahr (verlängerbar) |
|
Mindestbestellmenge |
1 Einheit |
|
OEM/ODM |
Unterstützt |
Produktvorteile
Redundante Stromversorgung bedeutet redundante Betriebszeit
Duale Netzteile beseitigen die häufigste Ursache für Geräteausfälle. Wenn ein Netzteil - ausfällt und irgendwann eines ausfällt, - trägt das zweite die Last ohne Unterbrechung. Der Austausch erfolgt während der normalen Geschäftszeiten, nicht während eines Notrufs-.
01
Hardware-Bypass hält das Netzwerk am Leben
Wenn die Sicherheits-Engine ausfällt, sorgen zwei Paare von Bypass-Ports für die Konnektivität der Datenebene. Das Netzwerk bleibt bestehen. Die Firewall wird gewartet. Diese beiden Ereignisse sind unabhängig -, dafür sorgt die Bypass-Architektur.
02
Lokaler Speicher für den Fall, dass die Cloud nicht ausreicht
Der integrierte 500-GB-Speicher sorgt dafür, dass Protokolle, Angriffsdaten und unter Quarantäne gestellte Dateien lokal gespeichert werden. Forensik hängt nicht von der Internetverbindung oder der Cloud-Verfügbarkeit ab. Compliance-Audits erfordern keinen Datenexport in externe Systeme vor der Überprüfung.
03
100 Mbit/s Durchsatz bei allen aktiven Funktionen
Durchsatzangaben, die nur bei deaktivierten Funktionen gelten, sind irreführend. Diese Appliance liefert 100 Mbit/s mit IPS, Virenschutz, Anwendungserkennung und Web-Schutz bei gleichzeitig aktivem - echtem Durchsatz für reale Bereitstellungen.
04
Eine Policy-Oberfläche für zwölf Sicherheitsfunktionen
Die globale Konfigurationsansicht eliminiert die Richtlinienkonflikte, die mit der Verwaltung separater Firewall-, IPS-, VPN- und Inhaltsfiltergeräte verbunden sind. Integriertes Management reduziert Bedienerfehler und beschleunigt die Reaktion auf Vorfälle.
05
Anwendungsszenarien
Sicherheit für Einzelhandelsfilialen an mehreren-Standorten
Wird an Einzelhandelsstandorten eingesetzt, an denen POS- und Bestandssysteme während der Geschäftszeiten online bleiben müssen. Duales Netzteil und Hardware-Bypass stellen sicher, dass ein Netzteilausfall oder ein Gerätefehler den Laden nicht offline schalten muss. Cloud-Management bietet zentralisierte Transparenz über alle Standorte hinweg.
Umkreis der Finanzfiliale
Der Durchsatz von 100 Mbit/s mit vollständiger Sicherheitsprüfung erfüllt die Leistungsanforderungen mittelgroßer Finanzfilialen. Die SM2/SM3/SM4-Verschlüsselung gewährleistet die Einhaltung gesetzlicher Vorschriften. Der lokale Speicher speichert Transaktionsprotokolle und Sicherheitsereignisse zu Prüfzwecken ohne Cloud-Abhängigkeit.
Sicherheit der Campus-Verteilungsschicht
10 Gigabit-Ports stellen eine Verbindung zu Verteilungs-Switches mit Multisegment-Richtliniendurchsetzung her. Die Hardware-Umgehung stellt sicher, dass das Campus-Netzwerk während der Wartung oder eines Ausfalls der Firewall betriebsbereit bleibt. . 500 GB lokaler Speicher unterstützen-die Korrelation und Berichterstattung von Sicherheitsereignissen vor Ort.
Zertifizierung
CE, FCC
Beliebte label: ngfw waf, China ngfw waf Lieferanten, IoT-Geräte-Firewall, Netzwerksicherheit, ngfw-Schicht 7, Ngfw Waf, Remote-Firewall, WAF und Firewall